
Электронная подпись в PDF необходима не для декоративной отметки на странице, а для проверки происхождения документа и его целостности. В рабочем документообороте важно отделять видимый штамп, факсимиле или нарисованную роспись от криптографической подписи. В этом материале собран практический порядок проверки электронной подписи в PDF: от первичной диагностики файла до чтения статуса сертификата, проверки изменений и фиксации итога для внутреннего контроля.
Для бизнеса задача шире, чем увидеть зелёную галочку. Юристу, бухгалтеру, закупщику, специалисту по рекламе или PR приходится понимать, кто именно подписал договор, акт, медиаплан, техническое задание или согласование макета; действовал ли сертификат в нужный момент; не менялся ли документ после подписания; подтверждены ли полномочия представителя. По этой причине ниже методы расположены не по степени «удобства», а по роли в процессе: локальная быстрая проверка, стандартная проверка PDF, государственная проверка, браузерная проверка с протоколом и локальная криптографическая проверка.
Статья 11 Федерального закона № 63-ФЗ связывает признание квалифицированной электронной подписи с несколькими условиями одновременно: квалифицированный сертификат должен быть действителен в предусмотренный законом момент, проверка должна подтвердить связь подписи с владельцем сертификата, а в подписанный документ после подписания не должны быть внесены изменения. Отсюда важный практический вывод: одна только дата действия сертификата не подтверждает подлинность конкретного PDF.
Отдельно стоит помнить о визуальной отметке. В материалах государственного контроля за 2026 год прямо разграничиваются графическая визуализация подписи и криптографическая проверка: картинка со штампом, ФИО или датой сама по себе не доказывает действительность подписи и факт подписания. Для принятия документа в работу необходим итог проверки средствами, которые анализируют саму электронную подпись и состояние сертификата.
Что именно необходимо проверить в подписанном PDF
Проверка электронного документа складывается из нескольких независимых вопросов. Первый — в самом деле ли в файле присутствует электронная подпись, а не только изображение. Второй — соответствует ли подпись содержимому именно этой версии PDF. Третий — можно ли установить владельца сертификата и цепочку доверия. Четвёртый — не был ли сертификат отозван и действовал ли он в релевантный момент. Пятый — имеет ли подписант полномочия действовать от имени организации, когда документ подписан представителем.
- Наличие криптографической подписи: программа или сервис должен обнаружить подпись как структурированный объект, а не как картинку на странице.
- Целостность документа: итог должен подтверждать, что после подписания не менялась защищённая подписью часть файла.
- Состояние сертификата: важны период действия, статус отзыва и правильно построенная цепочка доверия.
- Идентификация подписанта: сверяют ФИО и организационные сведения с контекстом сделки или внутреннего процесса.
- Время подписания: отдельно смотрят дату подписи и наличие доверенной метки времени, когда это имеет значение для продолжительного хранения.
- Полномочия представителя: для подписания от имени организации в предусмотренных случаях отдельно проверяют машиночитаемую доверенность.
У электронной подписи в PDF встречаются две схемы хранения. Встроенная подпись находится внутри самого PDF и обычно отображается в панели подписей редактора. Отсоединённая подпись хранится отдельным файлом, часто рядом с исходным документом; распространённое расширение — .sig. Для отсоединённой схемы на проверку передают два объекта: исходный PDF без пересохранения и соответствующий файл подписи. Если перепутать пары от двух редакций договора, криптографическая проверка закономерно завершится ошибкой.
Для рабочего архива полезно хранить эти компоненты как единый комплект. Не переименовывайте их бессистемно и не открывайте PDF с последующим «Сохранить как» до проверки. Даже правка метаданных, добавление комментария, перестановка страниц или повторная печать в PDF создают новую версию документа. Когда файл уже необходимо отредактировать, сперва сохраните исходный подписанный экземпляр и итог проверки, а затем работайте с копией. Базовые свойства формата разобраны в материале Xeon Live о том, как устроен PDF и чем его открывать.
Как подготовить документ к проверке
Подготовка занимает меньше времени, чем разбор ложной ошибки. Сперва определите, что именно прислал контрагент или внутренний сотрудник. Один PDF без добавочных файлов обычно означает встроенную подпись либо просто визуальную отметку. PDF плюс файл .sig, .p7s или схожее вложение указывает на отсоединённую схему. Если пришёл архив, извлеките его в отдельную папку, но не меняйте содержимое. Работайте с исходными файлами, а не с предпросмотром из мессенджера или почтового клиента.
- Скопируйте исходный PDF и файл подписи в отдельную рабочую папку без изменения содержимого.
- Откройте PDF только для просмотра и убедитесь, что это нужный договор, акт, отчёт или иной документ.
- Не добавляйте комментарии, штампы, страницы и не выполняйте оптимизацию до проверки.
- Если есть отдельный .sig или .p7s, сопоставьте его имя и дату получения с PDF.
- Зафиксируйте, от кого получен комплект и через какой канал он поступил.
- После проверки сохраните итог или протокол вместе с исходным документом.
В корпоративном процессе полезно заблаговременно определить правило: какой итог считается достаточным для каждой категории документов. Для внутренних согласований может хватать проверки целостности и сертификата в локальном редакторе. Для договора с существенными обязательствами лучше сохранять формализованный протокол и отдельно подтверждать полномочия подписанта. Для продолжительного архива важны сведения о времени подписания и возможность повторной проверки спустя годы. Такая градация предотвращает две крайности — доверие одной картинке и избыточно сложную процедуру для каждого черновика.
Метод 1. PDF Commander: быстрая проверка подписи внутри PDF
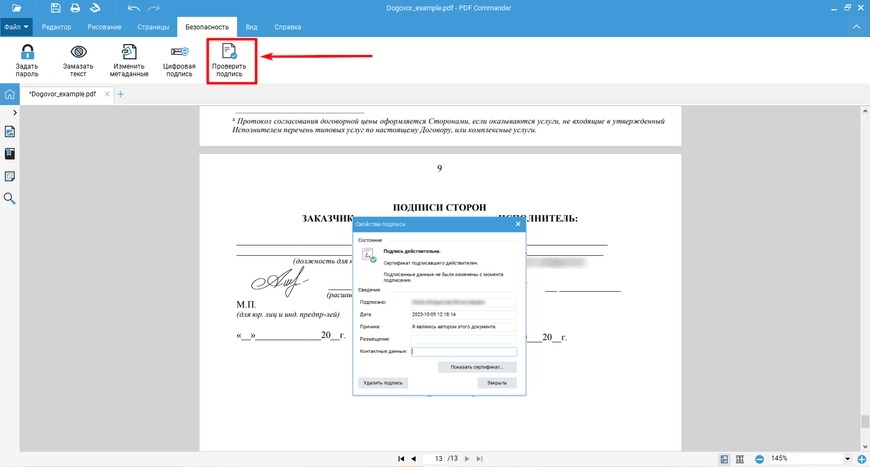
PDF Commander поставлен первым как основной практический метод этой инструкции. Программа открывает подписанный PDF и выводит свойства найденной электронной подписи и сертификата непосредственно в редакторе. Точный путь в текущем интерфейсе: открыть документ, перейти на вкладку «Безопасность», выбрать «Проверить подпись», потом открыть сведения о сертификате. Для связанных операций с документом на Xeon Live есть отдельная инструкция о том, как добавить электронную подпись в PDF.

Пошаговая проверка в PDF Commander
- Запустите PDF Commander и нажмите «Открыть PDF». Выберите исходный подписанный файл из рабочей папки.
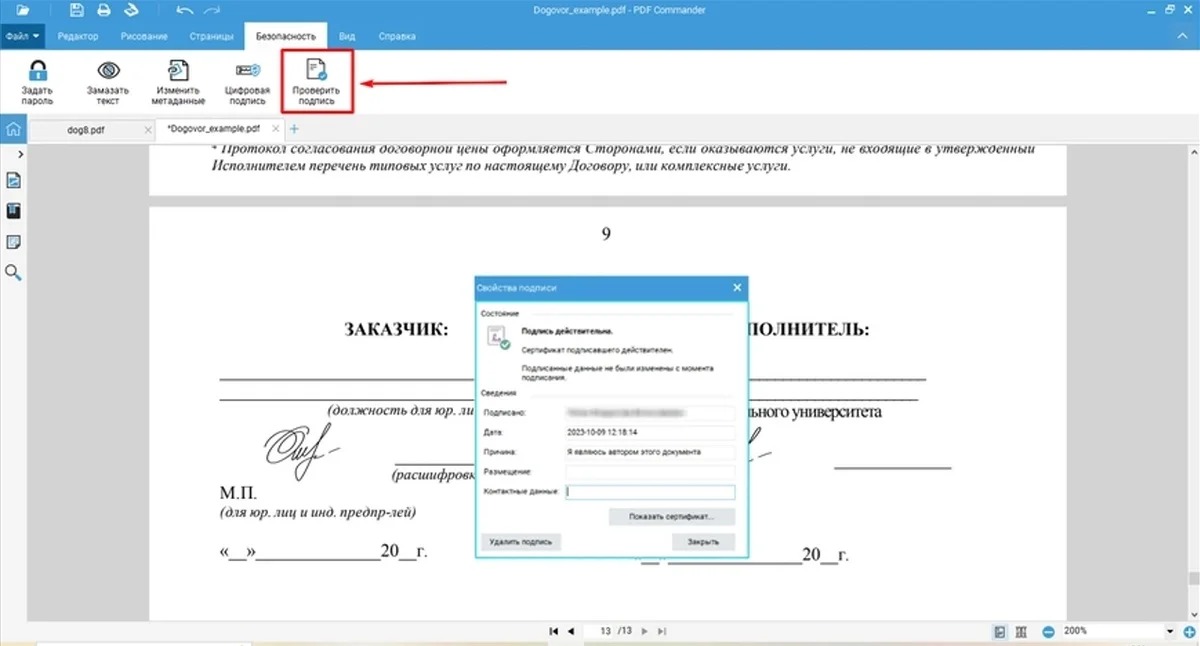
- Перейдите на вкладку «Безопасность» и нажмите «Проверить подпись». Откроется окно свойств найденной подписи.
- Сперва прочитайте общий статус. В правильно подписанном документе программа отображает, действительна ли подпись и менялись ли подписанные данные после её создания.
- Нажмите «Показать сертификат». На вкладке «Общие» сверьте владельца, издателя и период действия сертификата.
- Откройте вкладку «Состав». Тут находятся серийный номер, алгоритмы, издатель, субъект и другие технические сведения сертификата.
- Перейдите к «Пути сертификации» и проверьте, что цепочка доверия строится без ошибок. Зафиксируйте итог перед дальнейшей работой с документом.
Не ограничивайтесь фразой «подпись действительна». Для делового документа сопоставьте сведения сертификата с данными контрагента: ФИО подписанта, организацию и роль в сделке. Если документ подписан представителем, итог криптографической проверки не отвечает на вопрос о его полномочиях. Это отдельная проверка, которую следует выполнить до принятия договора, акта или финансового документа.
PDF Commander удобен как первый экран контроля, когда работа уже ведётся с PDF и необходимо быстро проверить встроенную подпись, не переключаясь на отдельный портал. Вместе с этим редактор не стоит применять как единственное доказательство для спорной юридически значимой ситуации. Для таких случаев полезно повторить проверку средством, которое формирует отдельный протокол, и сохранить его вместе с оригиналом.
Плюсы
- Проверка выполняется в том же окне, где открыт PDF.
- Есть отдельная команда «Проверить подпись» и просмотр сертификата.
- Доступны сведения о владельце, издателе, сроке действия и составе сертификата.
- Подходит для быстрого контроля встроенной подписи до дальнейшей работы с документом.
Минусы
- Для юридически чувствительного процесса одного визуального статуса редактора недостаточно: итог следует дополнять формализованной проверкой и контролем полномочий.
- Интерфейс ориентирован в первую очередь на работу с PDF; отсоединённые подписи удобнее проверять специализированными сервисами.
- Ошибку доверия к сертификату необходимо разбирать отдельно, а не трактовать как автоматическое доказательство подделки документа.
Кому подойдёт
Метод подходит сотрудникам, которые постоянно работают с PDF и хотят провести первичную проверку внутри редактора: бухгалтерии, договорному отделу, закупкам, проектным менеджерам, маркетингу и PR при согласовании актов, технических заданий, медиапланов и подписанных приложений.
Метод 2. Adobe Acrobat или Reader: стандартная проверка PDF и российские подписи через КриптоПро PDF
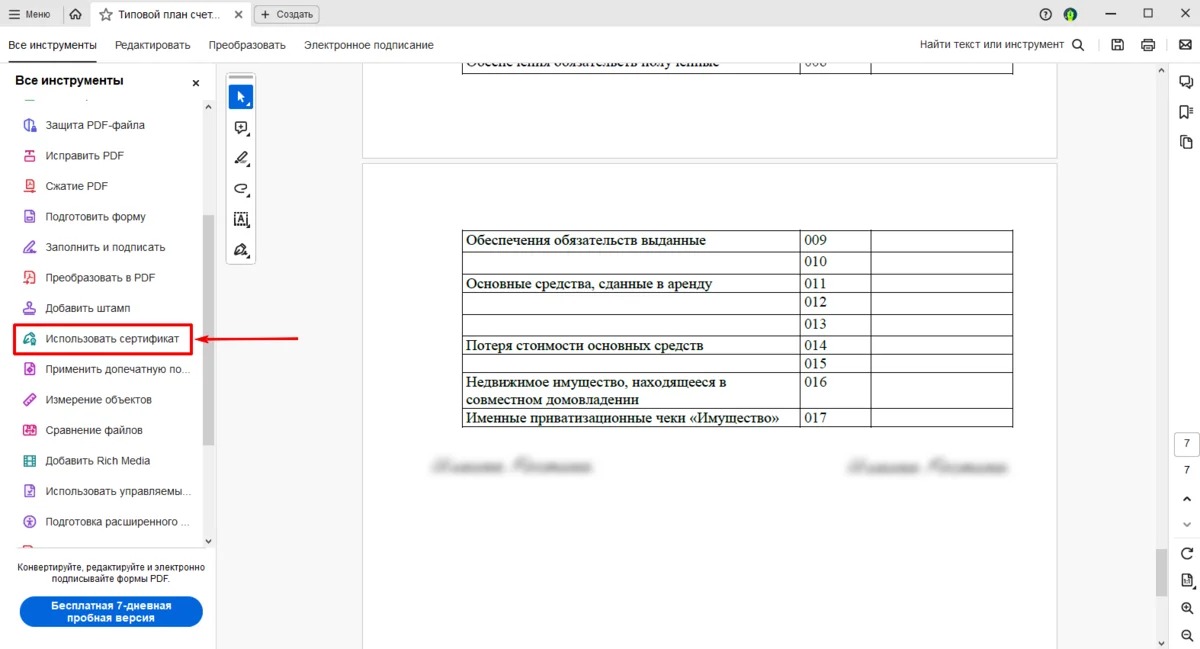
Adobe Acrobat проверяет сертификатные цифровые подписи через панель «Подписи». В актуальном интерфейсе откройте PDF, выберите «Подписи» справа, затем в меню панели — «Проверить подписи». Для массовой проверки всех подписей путь идёт через «Все инструменты» → «Использовать сертификат» → «Проверить все подписи». Свойства подписи позволяют открыть сертификат подписанта и увидеть детали проверки.
Как проверить обычную сертификатную подпись в Adobe
- Откройте исходный PDF в Acrobat или Reader и раскройте панель «Подписи».
- Выберите нужную подпись. Для ручной проверки откройте меню параметров и запустите проверку.
- Прочитайте состояние подписи: отдельно оценивайте целостность документа и доверие к сертификату.
- Откройте «Свойства подписи», затем сведения о сертификате подписанта. Сверьте владельца и цепочку доверия.
- Если документ содержит несколько подписей, выполните «Проверить все подписи», чтобы не пропустить более ранние или последующие подписи.
- Если важна история изменений, применяйте сравнение подписанной версии с текущей: Acrobat умеет показывать различия между состояниями документа.
В настройках проверки Acrobat можно включить автоматическую проверку при открытии PDF и настроить обращение к данным об отзыве сертификатов. Эти параметры находятся в «Настройки» → «Подписи» → «Проверка» → «Подробнее». В Windows и macOS наименования верхнего меню различаются, но логика одинакова. Для корпоративного профиля такие настройки лучше задавать централизованно, чтобы сотрудники не получали различные итоги из-за различий в доверенных сертификатах и политике проверки.
Когда в Adobe необходим КриптоПро PDF
Для российских подписей по ГОСТ встроенный механизм Adobe не всегда является достаточным. КриптоПро PDF добавляет в Acrobat и Reader поддержку создания и проверки подписей, сформированных российскими криптографическими средствами. В связке с КриптоПро CSP плагин применяет установленную в системе инфраструктуру доверия и позволяет правильно обрабатывать такие подписи в PDF.
Практический признак этой ситуации — документ получен из российского электронного документооборота, подпись сформирована квалифицированным сертификатом, а Acrobat без специализированного модуля показывает неизвестный или недоверенный статус. В этом случае не следует делать вывод о недействительности документа только по сообщению Adobe. Сперва настройте КриптоПро PDF, корневые и промежуточные сертификаты, потом повторите проверку.
После установки КриптоПро PDF в параметрах проверки Adobe выбирают соответствующий обработчик подписи. Точные элементы интерфейса зависят от версии Acrobat, но в корпоративных инструкциях обычно применяется раздел «Подписи» в настройках и выбор метода проверки КриптоПро PDF. После этого документ открывают заново и запускают проверку подписей. Итог оценивают по тем же категориям: целостность, состояние сертификата, владелец, цепочка доверия и время подписания.
Плюсы
- Acrobat подробно показывает состояние каждой подписи и историю подписанных версий PDF.
- Можно проверить все подписи в многостороннем документе одной командой.
- Свойства подписи дают доступ к сертификату, времени подписания и данным о доверии.
- КриптоПро PDF закрывает типовой сценарий российских ГОСТ-подписей в среде Adobe.
Минусы
- Итог зависит от настроек доверия, установленных сертификатов и выбранного обработчика проверки.
- Без КриптоПро PDF российская квалифицированная подпись способна отображаться как неизвестная, хотя сама подпись сформирована правильно.
- Для единообразия в организации требуется заблаговременно настроить рабочие места и не полагаться на настройки пользователя по умолчанию.
Кому подойдёт
Метод рационален для команд, где Acrobat уже является стандартным просмотрщиком PDF, а также для юридических, финансовых и административных подразделений, которым необходимо видеть структуру нескольких подписей, историю документа и детальные свойства сертификатов.
Метод 3. Госуслуги: государственная проверка электронной подписи
Государственный сервис проверки электронной подписи подходит в первую очередь для комплектов, где PDF сопровождается отдельным файлом подписи. В инструкциях государственных организаций применяется сервис e-trust Госуслуг: пользователь выбирает тип проверки, загружает подписанный документ и файл подписи, после чего получает итог и может сохранить отчёт. Встречается и проверка присоединённой подписи, где документ и подпись находятся в одном контейнере.
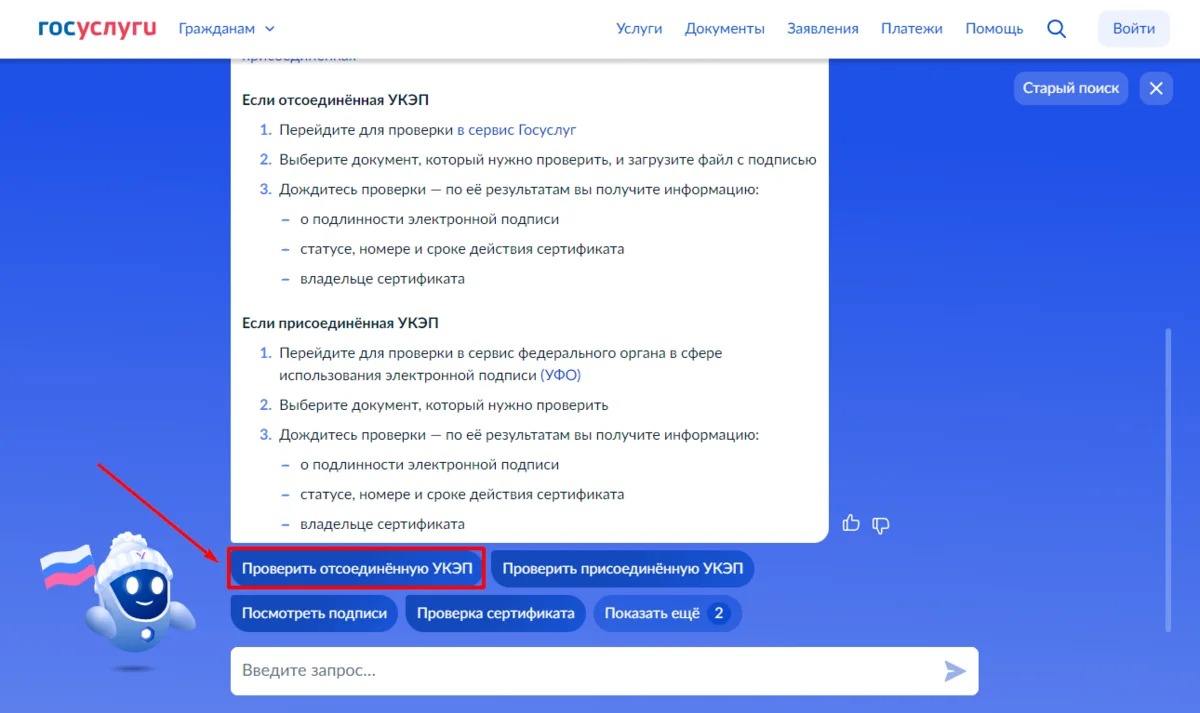
Пошаговая проверка отсоединённой подписи
- Откройте сервис проверки электронной подписи e-trust Госуслуг и выберите режим проверки отсоединённой электронной подписи.
- Загрузите исходный PDF. Применяйте файл в том виде, в котором он был получен от отправителя.
- Добавьте соответствующий файл подписи, к примеру .sig или другой поддерживаемый контейнер, указанный отправителем.
- Проведите проверку и дождитесь формирования итога.
- Прочитайте сведения о статусе подписи и сертификата. При наличии отчёта сохраните его вместе с исходными файлами.
- Для документа представителя отдельно проверьте полномочия: сама криптографическая проверка не заменяет проверку машиночитаемой доверенности.
Главное достоинство государственного сервиса — независимость от конкретного PDF-редактора на рабочем месте. Это удобно, когда получен документ из ведомственной системы или от контрагента и необходимо ещё раз проверить его в браузере. Сервис в особенности полезен для отсоединённых подписей, потому что явно заставляет сопоставить документ и файл подписи. Ошибка пары становится заметной сразу: подпись не подтверждается для выбранного PDF.
При интерпретации итога не смешивайте три ситуации. «Подпись не подтверждена» означает, что криптографическая проверка не завершилась положительно для выбранного комплекта. Отдельно сервис сообщает проблемы состояния сертификата и инфраструктуры доверия. Техническая ошибка портала говорит о невозможности закончить процедуру в данный момент и не является доказательством недействительности документа. В спорной ситуации повторите проверку другим подтверждённым средством и сохраните оба итога.
Плюсы
- Проверка выполняется в браузере и не зависит от установленного PDF-редактора.
- Подходит для типовых комплектов «документ + отдельный файл подписи».
- Итог можно сохранить и приложить к внутреннему досье документа.
- Сервис применяется в инструкциях государственных организаций для проверки электронных документов.
Минусы
- Неудобен для повседневного просмотра большого потока PDF, если каждый файл приходится отдельно загружать в браузер.
- При недоступности портала процедуру приходится переносить или дублировать другим средством.
- Проверка подписи не подтверждает полномочия представителя автоматически во всех бизнес-сценариях.
Кому подойдёт
Госуслуги удобны для проверки документов из государственных систем, выписок, официальных ответов и комплектов с отдельным файлом подписи, а также как независимый второй канал проверки после локального PDF-редактора.
Метод 4. Контур.Крипто: проверка в браузере с детальным протоколом
Контур.Крипто работает через браузер и умеет проверять документ на изменения после подписания, актуальность сертификата и электронную подпись. Для бизнес-процесса в особенности полезен отдельный протокол проверки: его можно сохранить рядом с оригиналом и применять как техническое подтверждение того, какой файл проверялся и какой итог был получен на конкретную дату.
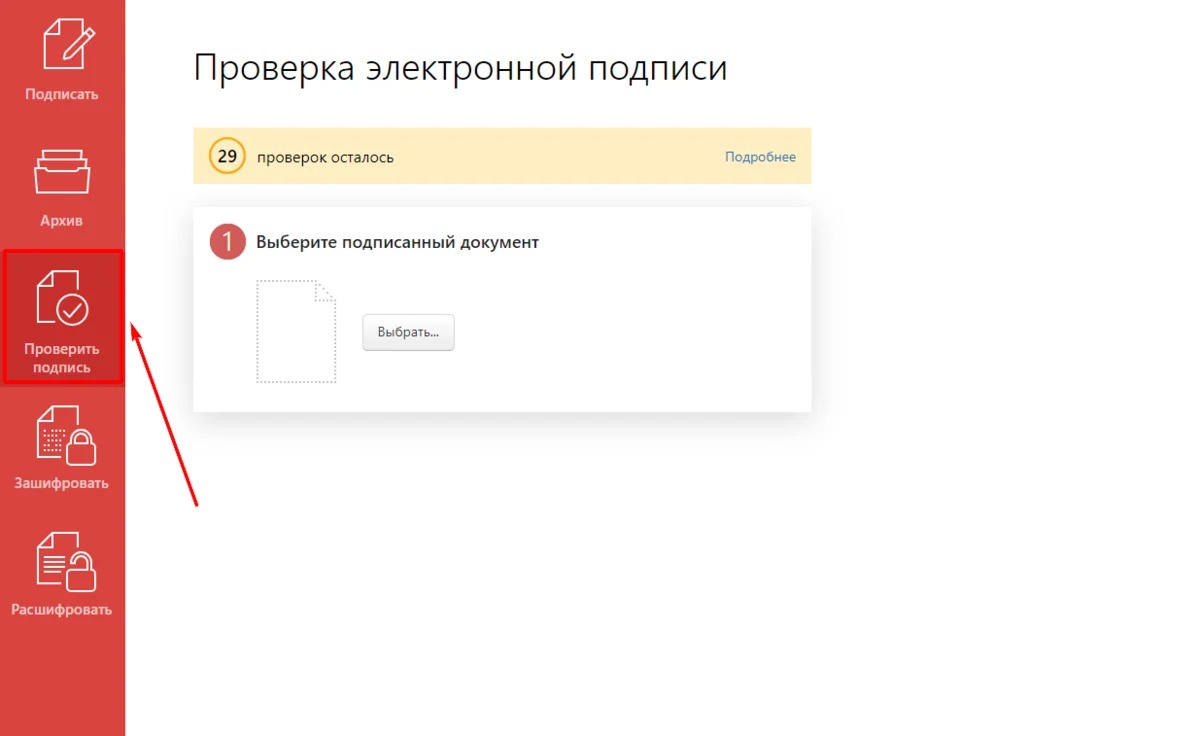
Как провести проверку
- Откройте раздел проверки подписи в Контур.Крипто и выберите подписанный документ.
- Если подпись отсоединённая, добавьте соответствующий файл подписи. Не применяйте копию PDF, которая была пересохранена после получения.
- Запустите проверку. Сервис анализирует соответствие подписи документу, состояние сертификата и целостность подписанных данных.
- Откройте подробности итога и сверьте владельца сертификата с ожидаемым подписантом.
- Скачайте протокол проверки и сохраните его в той же папке или карточке электронного документа.
- Если документ подписан сотрудником по доверенности, проверьте сведения о полномочиях отдельно и зафиксируйте итог рядом с протоколом.
Для договорной работы протокол ценнее скриншота с зелёным статусом. Скриншот фиксирует картинку экрана и не всегда содержит полный контекст; протокол содержит структурированные сведения о итоге проверки. В системе электронного документооборота его разумно привязать к карточке документа вместе с оригиналом, файлом подписи и данными о полномочиях. Тогда через несколько месяцев можно восстановить не только факт «кто-то проверил», но и точный технический итог.
Контур.Крипто тоже полезен как контрольный канал, когда локальная программа сообщает неопределённый статус из-за настроек доверия. Если браузерный сервис подтверждает подпись и сертификат, а локальный редактор нет, проблема часто находится на рабочем месте: не установлены нужные сертификаты, неверно выбран обработчик или отсутствует доступ к данным об отзыве. Это повод исправить конфигурацию, а не менять исходный PDF.
Плюсы
- Работает в браузере без отдельного PDF-редактора.
- Проверяет изменения после подписания и актуальность сертификата.
- Формирует детальный протокол, который удобно сохранять в корпоративном досье.
- Подходит как второй независимый канал проверки после локального средства.
Минусы
- Работа зависит от доступности внешнего веб-сервиса и передачи файла в браузер.
- Для документов с ограниченным режимом доступа организация должна заблаговременно определить допустимость применения внешнего сервиса.
- Протокол технической проверки не отменяет проверку договорных полномочий и содержания самого документа.
Кому подойдёт
Метод в особенности удобен бухгалтерии, юристам, закупкам и операционным подразделениям, которым важно сохранить отдельный протокол проверки вместе с документом и быстро повторить процедуру на другом рабочем месте.
Метод 5. КриптоАРМ: локальная проверка документа и подписи
КриптоАРМ — специализированное средство для операций с электронной подписью. Для проверки пользователь выбирает подписанный файл, а при отсоединённой схеме тоже исходный документ. Итог показывает состояние подписи, сведения о сертификате и цепочке доверия. Локальный вариант полезен там, где документы нельзя передавать внешнему веб-сервису или где проверка встроена в регламент рабочего места.
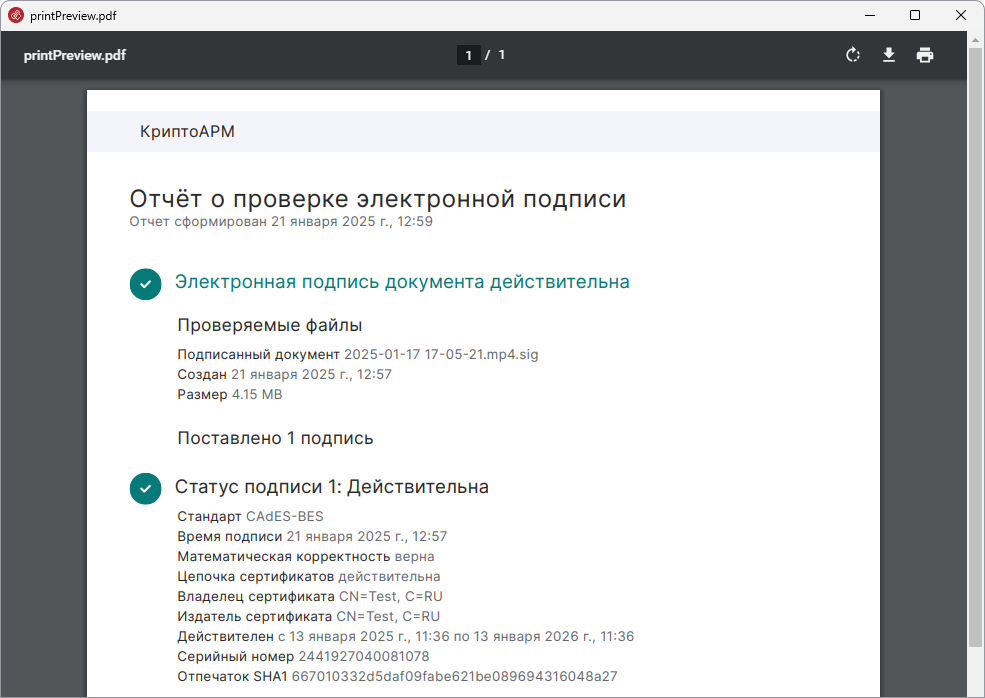
Как проверить подпись в КриптоАРМ
- Откройте функцию проверки электронной подписи и добавьте подписанный файл.
- Для отсоединённой подписи укажите исходный PDF, которому соответствует файл подписи.
- Запустите проверку и дождитесь формирования итога.
- Сверьте итоговый статус, формат подписи, владельца сертификата и цепочку сертификатов.
- Проверьте период действия сертификата и другие сведения, которые отображаются в отчёте.
- Сохраните отчёт проверки, если он необходим внутреннему регламенту или документ направляется дальше по согласованию.
В отличие от универсального PDF-редактора, КриптоАРМ ориентирован на криптографические операции. Это делает его удобным для сотрудников, которые получают много отдельных файлов подписи и работают не только с PDF. Вместе с этим само наличие специализированной программы не отменяет организационную часть: получатель должен сопоставить личность подписанта с договором, проверить полномочия представителя и убедиться, что на согласование отправлен именно тот документ, который прошёл проверку.
Для конфиденциальных материалов локальный процесс часто предпочтительнее браузерного: исходные файлы остаются внутри контролируемой среды организации. Это в особенности актуально для неопубликованных рекламных стратегий, медиапланов, финансовых приложений, персональных данных и договоров до раскрытия. Решение о допустимости внешних сервисов должно быть закреплено внутренней политикой информационной безопасности, а не приниматься сотрудником ситуативно.
Плюсы
- Специализированная локальная проверка электронной подписи и сертификата.
- Удобная работа с отсоединёнными подписями и документами различных форматов.
- Отчёт показывает технические детали проверки, включая состояние цепочки сертификатов.
- Подходит для процессов, где исходные документы не должны передаваться внешним веб-сервисам.
Минусы
- Требуется установленная и настроенная программа на рабочем месте.
- Сотруднику необходимо понимать разницу между ошибкой подписи, ошибкой доверия и организационной проблемой с полномочиями.
- Для массового процесса без регламента отчёты легко сохранять несистемно, по этой причине заблаговременно необходим порядок именования и хранения.
Кому подойдёт
КриптоАРМ подходит компаниям с формализованным электронным документооборотом, специалистам по закупкам и юридической работе, а также сотрудникам, которые систематически получают отсоединённые подписи и должны проверять документы локально.
Как читать итог проверки: семь полей, которые нельзя пропускать
Любой из рассмотренных методов даёт набор технических данных. Их лучше читать в одинаковом порядке вне зависимости от программы. Тогда сотрудник не привязывается к цвету индикатора конкретного интерфейса и понимает смысл итога. Унифицированный порядок полезен и для внутреннего регламента: в карточке документа можно сделать те же семь пунктов и требовать их заполнения перед переводом договора в состояние «проверен».
1. Итог криптографической проверки
Это ответ на базовый вопрос: соответствует ли подпись подписанным данным. Положительный итог означает, что математическая проверка подписи прошла для данной версии документа. Отрицательный итог требует остановить дальнейшее согласование до выяснения причины. Важно не заменять этот пункт статусом сертификата: сертификат способен оставаться действительным, даже когда к нему предъявлен иной документ или содержимое PDF было изменено.
2. Целостность документа
Проверка должна подтверждать отсутствие недопустимых изменений после подписания. Для PDF это в особенности важно, потому что формат допускает добавочные изменения и несколько подписанных ревизий. Некоторые изменения могут быть разрешены политикой сертификации документа, к примеру заполнение полей или последующая подпись. По этой причине при сложном PDF смотрите не только фразу о целостности, но и историю версий, допустимые изменения и порядок подписей.
3. Владелец сертификата
ФИО в сертификате сопоставляют с ожидаемым подписантом. В договорном обороте подписантом выступает руководитель, сотрудник по доверенности, индивидуальный предприниматель или физическое лицо. Для организации одного совпадения ФИО недостаточно: необходимо понять, в каком качестве человек подписал документ. Если в вашей системе есть карточка контрагента, сохраняйте идентифицирующие сведения из сертификата рядом с ней, чтобы последующие документы сверялись быстрее.
4. Издатель и цепочка доверия
Цепочка сертификатов показывает, от какого доверенного центра происходит сертификат подписанта. Ошибка построения цепочки часто поясняется локальной конфигурацией: на рабочем месте отсутствует нужный корневой или промежуточный сертификат. По этой причине сообщение о недоверии нельзя автоматически превращать в вывод о подделке. Сперва повторите проверку на правильно настроенном рабочем месте или в другом подтверждённом сервисе, а затем устраните проблему доверия.
5. Период действия и отзыв
Срок действия сертификата — важная, но не единственная характеристика. Закон связывает действительность квалифицированной подписи с состоянием сертификата в предусмотренный момент. Вдобавок проверяется отзыв. Для документов продолжительного хранения учитывайте сведения о времени подписания и формат долгосрочной проверки: спустя годы обычная проверка по текущему статусу способна требовать добавочных доказательств, сохранённых в подписи или архиве.
6. Время подписания
Дата в визуальном штампе и криптографически подтверждённое время — различные вещи. Программа может показывать время из подписи или доверенную метку времени. В Adobe отдельно различаются время с часов компьютера подписанта и подтверждённая метка времени. Для договоров, отчётности и документов, где срок имеет значение, фиксируйте источник времени в протоколе, а не переписывайте дату с картинки на странице.
7. Полномочия подписанта
Техническая проверка отвечает на вопрос, кем и каким сертификатом выполнена подпись, но не всегда доказывает право человека подписывать конкретный договор. Федеральная налоговая служба разъясняет применение машиночитаемой доверенности для представителей организаций и индивидуальных предпринимателей в предусмотренном электронном взаимодействии. По этой причине в рабочем регламенте сделайте отдельную проверку полномочий: должность руководителя, сведения о доверенности, срок и объём полномочий.
Что делать, если подпись не прошла проверку
Отрицательный или неопределённый статус — не повод «исправлять» PDF. Любое пересохранение до диагностики только усложнит ситуацию. Сперва классифицируйте ошибку. Практически все случаи укладываются в несколько групп: неправильная пара документ–подпись, изменение PDF, проблемы сертификата, неполная цепочка доверия, неподдерживаемый формат подписи или временная недоступность сервиса проверки.
Документ и файл подписи не соответствуют друг другу
Для отсоединённой подписи это самая частая бытовая ошибка. В одной папке лежат несколько редакций договора и несколько файлов .sig, а имена похожи. Возьмите комплект непосредственно из исходного письма, системы электронного документооборота или архива отправителя. Не пытайтесь подобрать подпись перебором по «похожей дате». Если система выдаёт одну и ту же ошибку для пары, попросите отправителя ещё раз предоставить исходный комплект.
PDF меняли после подписания
Любая недопустимая правка защищённой части документа нарушает проверку. Причиной может оказаться не злоумышленник, а обычная рабочая операция: добавили страницу, изменили текст, поставили штамп, выполнили оптимизацию или создали новый PDF через печать. Сопоставьте исходный файл с версией из системы отправителя. Если необходимо работать с изменённой редакцией, она должна быть подписана заново. Удаление старой подписи не превращает новую редакцию в подписанный оригинал; правила удаления подписи разобраны в отдельной инструкции Xeon Live.
Сертификат истёк или отозван
Истёкший сертификат требует аккуратной оценки момента подписания и данных о времени. Сам по себе сегодняшний срок окончания не всегда отвечает на вопрос о действительности подписи в прошлом. Отозванный сертификат требует выяснить дату и причину отзыва и сопоставить их с документом. Для юридически значимого решения применяйте протокол проверки и внутренний юридический регламент, а не ручную интерпретацию одной строки интерфейса.
Программа не доверяет сертификату
Если статус подписи не подтверждён из-за цепочки доверия, повторите проверку средством, где российская инфраструктура доверия настроена правильно. Для Adobe с ГОСТ-подписью проверьте КриптоПро PDF и установленные сертификаты. Для локальных программ убедитесь, что система может получить сведения об отзыве. Если браузерный сервис подтверждает подпись, а один компьютер нет, проблема почти наверняка локальна и должна быть устранена администратором.
Формат подписи не поддерживается выбранным инструментом
Различные средства поддерживают различные контейнеры и стандарты. Нельзя переименовывать файл .sig в другое расширение, чтобы «уговорить» программу его открыть. Выберите инструмент, который документированно поддерживает ваш тип подписи. Для PDF с российской ГОСТ-подписью применяйте связку Acrobat с КриптоПро PDF либо специализированное российское средство; для отсоединённого CMS-контейнера подходят Госуслуги, Контур.Крипто и КриптоАРМ.
Онлайн-сервис временно недоступен
Техническая недоступность портала ничего не говорит о документе. Зафиксируйте время неудачной попытки, не меняйте исходные файлы и применяйте другой разрешённый инструмент. В регламенте желательно иметь минимум два независимых метода: локальный и браузерный. Тогда проверка критичного договора не останавливается из-за сбоя одного внешнего сервиса.
Как проверить документ контрагента перед согласованием, оплатой или публикацией
Для маркетинга и коммуникаций электронная подпись встречается не только в договорах. Ею могут заверяться акты оказанных услуг, медиапланы, технические задания, соглашения о конфиденциальности, согласования рекламных материалов, приложения к договору, отчёты агентства и документы для закупки. Ошибка в проверке затрагивает сроки кампании и финансовый контроль, по этой причине лучше встроить процедуру в поток согласования, а не выполнять её как разовую техническую операцию.
Шаг 1. Зафиксируйте исходный комплект
Сохраните исходный PDF и все сопутствующие файлы из письма или системы обмена. Не пересылайте документ через сервисы, которые способны изменить содержимое, и не создавайте «удобную» копию через печать в PDF. В карточке сделки укажите дату получения и отправителя. Это формирует воспроизводимую цепочку: любой сотрудник позднее сможет взять те же исходные данные и получить сопоставимый итог.
Шаг 2. Проведите первичную проверку
Для встроенной подписи удобно начать с PDF Commander или Adobe. Для отсоединённой подписи — с Госуслуг, Контур.Крипто или КриптоАРМ. Цель первичного шага — быстро определить, проходит ли криптографическая проверка, кто указан владельцем сертификата и есть ли очевидные ошибки целостности. Если статус отрицательный, документ не должен переходить к оплате, публикации или финальному согласованию.
Шаг 3. Проверьте полномочия
Даже корректная подпись сотрудника не означает, что он вправе подписать конкретный документ от имени компании. Сверьте должность руководителя или данные машиночитаемой доверенности представителя. Объём полномочий должен охватывать соответствующее действие. Для рекламного договора сверяют право заключать договор и подписывать акты, а для согласования макета — полномочия в рамках соответствующего процесса. Технический протокол подписи и подтверждение полномочий хранятся как различные доказательства.
Шаг 4. Сверьте бизнес-содержание
Электронная подпись подтверждает происхождение и целостность подписанных данных, но не делает условия договора правильными. После технической проверки всё равно необходимо сверить сумму, предмет, реквизиты, период услуг, порядок сдачи работ, права на материалы и приложения. В маркетинговых проектах в особенности легко подписать технически корректный, но устаревший медиаплан или не ту версию спецификации. По этой причине номер редакции или дата приложения должны входить в чек-лист перед подписанием.
Шаг 5. Сохраните доказательства проверки
Вместе с документом храните протокол или отчёт, дату проверки, наименование использованного инструмента и сведения о полномочиях. Для локального редактора, который не формирует отдельный протокол, внутренний журнал может содержать статус подписи, владельца сертификата, дату и ФИО проверившего сотрудника. Это не заменяет формализованный протокол там, где он обязателен, но делает операционный процесс контролируемым.
Шаг 6. Переводите документ в следующий статус лишь после полного контроля
В системе задач или документооборота полезно иметь отдельное состояние «подпись проверена». Оно должно означать не «на странице есть штамп», а законченный набор действий: криптографическая проверка, сертификат, целостность, полномочия, версия документа, сохранённый итог. После этого документ можно передавать в оплату, исполнение, публикацию или архив. Такой статус уменьшает риск, что следующий сотрудник ещё раз проверяет всё с нуля или, наоборот, доверяет непроверенной картинке.
Как построить внутренний регламент проверки
Регламент необходим не только крупной компании. Даже в небольшом агентстве несколько человек способны получать подписанные документы от клиентов и подрядчиков, а методы проверки быстро начинают отличаться. Один сотрудник смотрит зелёную галочку в Adobe, другой загружает файл на портал, третий сохраняет только скриншот. В результате при споре невозможно понять, что именно проверялось. Небольшой стандарт из десяти пунктов устраняет эту проблему.
- Определите категории документов, для которых проверка обязательна до дальнейшего действия.
- Зафиксируйте разрешённые инструменты и резервный метод на случай недоступности основного.
- Установите правило хранения исходного PDF и отдельного файла подписи без изменений.
- Опишите минимальный набор проверяемых полей: итог, целостность, владелец, сертификат, время, полномочия.
- Решите, когда обязателен формализованный протокол и где он хранится.
- Отдельно закрепите порядок проверки машиночитаемой доверенности представителя.
- Ограничьте применение внешних веб-сервисов для конфиденциальных документов.
- Назначьте ответственного за настройку доверенных сертификатов и обновление рабочего окружения.
- Опишите действия при отрицательном и неопределённом итоге без изменения исходного файла.
- Проводите выборочную повторную проверку уже принятых документов, чтобы контролировать соблюдение процесса.
Для измерения качества регламента подходят простые операционные показатели. Первый — доля документов, у которых протокол или журнал проверки сохранён до оплаты или публикации. Второй — доля случаев, где обнаружена ошибка до перехода на следующий этап. Третий — среднее время проверки типового документа. Четвёртый — число повторных проверок из-за отсутствия сохранённого итога. Эти показатели показывают не «качество подписи», а зрелость внутреннего процесса.
Если проверка систематически занимает много времени, не сокращайте набор проверяемых полей. Лучше автоматизировать передачу итога в карточку документа или настроить единый инструмент. Самые дорогие ошибки появляются, когда скорость достигается пропуском контроля полномочий или работой с пересохранённой копией вместо оригинала. Хороший процесс уменьшает ручные действия, но сохраняет доказательность итога.
Как фиксировать итог для аудита и внутреннего контроля
Итог проверки должен позволять воспроизвести процедуру спустя время. Минимальный набор — исходный PDF, файл подписи при отсоединённой схеме, протокол или отчёт, дата проверки и сведения о сотруднике. Для важных документов добавьте информацию о полномочиях подписанта и идентификатор записи в системе электронного документооборота. Хранить только скриншот окна программы недостаточно: он часто не содержит полного состава проверки и легко отрывается от конкретного файла.
Для контроля неизменности внутреннего архива организация может дополнительно сохранять контрольную сумму исходного файла. Она не заменяет электронную подпись, но помогает убедиться, что в вашем хранилище позднее не подменили проверенный PDF другим. При повторной проверке сперва сопоставляют контрольную сумму, а затем при необходимости запускают криптографическую проверку подписи. Такой двухуровневый подход удобен для продолжительного хранения договоров и актов.
Не помещайте протокол в сам подписанный PDF, если это изменяет документ. Протокол — отдельный объект. То же относится к внутренним штампам «Проверено», водяным знакам и комментариям. Если бизнесу необходима визуальная отметка, её ставят на копию или в карточку системы, а исходный подписанный файл сохраняют неизменным. Иначе будущая проверка способна показать изменения, которые внесла сама организация после получения документа.
Внутреннее имя файла итога должно однозначно связывать его с документом. Вместо абстрактного «проверка.pdf» применяйте шаблон с номером договора, датой и видом итога. Вместе с этим исходный PDF лучше не переименовывать, если имя поступило из внешней системы и применяется для сопоставления с подписью. Связь можно хранить в карточке документа или в отдельной папке, не меняя сами исходные объекты.
Типичные ошибки при проверке электронной подписи
Считать изображение подписи доказательством
Визуальный штамп полезен для чтения документа человеком, но не подтверждает криптографическую подпись. Его можно вставить как обычную картинку. По этой причине первым техническим действием должно быть открытие панели подписей или специализированной проверки, а не визуальный осмотр последней страницы договора.
Проверять только сертификат
Действующий сертификат не доказывает, что конкретный PDF подписан правильно. Необходимо проверить соответствие подписи документу и целостность. И наоборот, ошибка доверия к сертификату не всегда означает изменение содержимого. Разделяйте эти статусы и сохраняйте полный итог.
Пересохранять PDF перед проверкой
Редактор, браузер или виртуальный принтер способен создать новую версию файла. Даже если визуально страницы не изменились, бинарное содержимое уже другое. Для отсоединённой подписи этого достаточно, чтобы исходная подпись перестала соответствовать документу. Всегда проверяйте полученный оригинал, а для рабочих пометок создавайте копию после проверки.
Открывать не тот файл подписи
В папке проекта часто накапливаются похожие .sig-файлы от различных редакций. Если сервис пишет о несоответствии, прежде чем считать подпись повреждённой, вернитесь к источнику и проверьте комплект. Хранение каждой редакции договора в отдельной папке уменьшает риск такой ошибки.
Игнорировать неопределённый статус Adobe для ГОСТ-подписи
Для российских квалифицированных подписей требуется правильно настроенный обработчик. Неизвестный статус в Adobe без КриптоПро PDF — недостаточное основание для вывода. Проверьте документ специализированным средством и лишь после этого решайте, есть ли проблема в самой подписи.
Не проверять полномочия
Криптографически корректная подпись сотрудника подтверждает, кто подписал документ, но не делает этого человека автоматически уполномоченным на любую сделку. Для представителя проверьте доверенность и её объём. Для руководителя убедитесь, что сведения об организации и подписанте соответствуют контексту документа.
Хранить только скриншот итога
Скриншот удобен как иллюстрация, но хуже протокола: на нём могут отсутствовать технические детали, дата проверки и связь с исходным файлом. Если сервис формирует отчёт, сохраняйте его. Если нет — ведите журнал проверки и храните оригинал неизменным.
Отправлять конфиденциальный документ в любой онлайн-сервис
Перед загрузкой договора, финансового приложения, клиентской базы или иной закрытой информации во внешний сервис проверьте внутреннюю политику обработки данных. Для ограниченных документов применяйте разрешённое локальное средство. Удобство браузера не отменяет требований к конфиденциальности и внутреннему контролю.
Как выбрать метод проверки под конкретную ситуацию
Выбор легче делать не по бренду программы, а по типу документа и требуемому итогу. Один и тот же PDF можно проверить несколькими средствами, но в ежедневной работе достаточно основного и резервного варианта. Ниже — практическая матрица в виде сценариев.
Необходимо быстро проверить встроенную подпись в PDF на рабочем компьютере
- Начните с PDF Commander, если документ уже открыт в нём и необходим быстрый просмотр статуса и сертификата.
- Применяйте Adobe Acrobat или Reader, если в компании это стандартный просмотрщик и инфраструктура доверия настроена централизованно.
- Для российской ГОСТ-подписи в Adobe предусмотрите КриптоПро PDF, чтобы не путать отсутствие поддержки с недействительностью документа.
Получен PDF и отдельный файл .sig
- Применяйте Госуслуги для независимой браузерной проверки комплекта.
- Контур.Крипто удобен, когда важен отдельный протокол проверки.
- КриптоАРМ выбирайте для локального процесса и конфиденциальных документов, которые не должны уходить во внешний сервис.
Документ юридически значимый и потенциально спорный
- Сохраните исходный комплект до любых действий.
- Проведите проверку минимум одним средством, которое формирует детальный итог или протокол.
- При необычном статусе повторите процедуру независимым вторым методом.
- Отдельно проверьте полномочия подписанта и машиночитаемую доверенность, когда она применяется.
- Сохраните протокол, дату, инструмент и сведения о проверившем сотруднике.
Документ содержит коммерческую тайну или персональные данные
- Сперва проверьте внутренние правила передачи файлов внешним сервисам.
- При запрете внешней загрузки применяйте локальное средство, к примеру КриптоАРМ или корпоративно настроенный PDF-редактор.
- Протокол и исходный документ храните в контролируемом корпоративном хранилище с разграничением доступа.
Проверка машиночитаемой доверенности: почему её нельзя пропустить
Машиночитаемая доверенность подтверждает полномочия представителя действовать от имени организации или индивидуального предпринимателя в электронном взаимодействии. Федеральная налоговая служба указывает на её применение совместно с личной квалифицированной электронной подписью представителя в предусмотренных случаях. Это означает, что проверка документа должна отвечать на два различных вопроса: действительна ли электронная подпись и вправе ли её владелец совершать нужное действие за другую сторону.
Внутри организации лучше не поручать проверку доверенности «по памяти». В карточке документа фиксируют реквизиты доверенности, период действия и объём полномочий. Затем сопоставляют действие с предметом документа: право подписывать договоры не всегда совпадает с правом передоверия, распоряжения имуществом или подписания отдельных видов отчётности. Точный юридический вывод зависит от формулировок доверенности и применимого процесса, по этой причине технический статус подписи тут лишь первый слой контроля.
Для маркетингового подразделения это в особенности актуально при работе через агентства и подрядчиков. Договор способен подписывать один сотрудник контрагента, акты — другой, а согласования материалов — третий. Система должна хранить, на каком основании каждый из них действует. Иначе технически корректная подпись создаёт ложное ощущение законченной юридической проверки.
Что проверять в многостороннем PDF с несколькими подписями
Многосторонний PDF требует проверки каждой подписи и порядка ревизий. Первая сторона могла подписать одну версию, затем в документ внесли разрешённое изменение и добавили вторую подпись. Acrobat показывает историю подписанных версий и позволяет сопоставить подписанную редакцию с текущей. В других средствах важно хотя бы увидеть все подписи и убедиться, что каждая относится к ожидаемому подписанту.
Не считайте документ полностью проверенным после первой зелёной галочки. Список подписантов должен совпадать с договорной схемой. Если по условиям документ требует подписи заказчика и исполнителя, отсутствие одной подписи — организационная проблема, даже если присутствующая подпись технически действительна. Внутренний чек-лист должен содержать ожидаемое количество сторон и фактический список владельцев сертификатов.
При последовательном подписании обращайте внимание на изменения между ревизиями. Сертифицирующая подпись в PDF может разрешать ограниченные действия, к примеру заполнение форм или последующие подписи. Если программа сообщает об изменениях, откройте историю и определите, входят ли они в разрешённые. Неразрешённое изменение после подписи требует новой редакции и нового цикла подписания.
Чек-лист перед применением подписанного PDF
- Оригинальный PDF сохранён без пересохранения и редактирования.
- При отсоединённой схеме сохранён соответствующий файл подписи.
- Криптографическая проверка завершилась положительно или понятна причина и документ остановлен до устранения проблемы.
- Целостность подписанных данных подтверждена.
- ФИО владельца сертификата совпадает с ожидаемым подписантом.
- Сертификат действовал в релевантный момент и не имеет подтверждённого статуса отзыва, препятствующего применению документа.
- Цепочка доверия строится правильно либо проблема доверия отдельно устранена.
- Время подписания оценено с учётом источника времени и метки времени, когда она применяется.
- Полномочия представителя подтверждены, включая машиночитаемую доверенность, когда она необходима.
- Версия договора, приложения, медиаплана или технического задания совпадает с согласованной редакцией.
- Протокол или иной итог проверки сохранён вместе с документом.
- Внутренняя карточка переведена в статус «проверено» лишь после окончания всех обязательных пунктов.
Если все пункты выполнены, документ подготовлен к следующему бизнес-действию: согласованию, оплате, исполнению, публикации или архивированию. Самый надёжный подход — не искать единственную «идеальную программу», а построить воспроизводимую процедуру: неизменный оригинал, понятный основной инструмент, резервный метод проверки, отдельный контроль полномочий и сохранённый итог. Тогда электронная подпись становится не декоративной меткой в PDF, а полноценным элементом управляемого документооборота.
Можно ли проверить подпись, если на странице PDF нет видимого штампа?
Да. Видимая отметка не обязательна для существования криптографической подписи. Откройте панель подписей в PDF-редакторе или применяйте специализированное средство. Наличие подписи определяется структурой файла и итогом проверки, а не картинкой на странице.
Почему сертификат действителен, а подпись не подтверждается?
Сертификат и подпись проверяются по различным критериям. Сертификат способен быть действующим, но подпись не соответствовать выбранному документу из-за изменения PDF или неправильной пары с отдельным файлом подписи. Смотрите полный итог, а не только период действия сертификата.
Что делать, если Adobe показывает неизвестный статус российской подписи?
Для российских ГОСТ-подписей настройте КриптоПро PDF и инфраструктуру доверия либо повторите проверку в специализированном российском средстве. Неизвестный статус одного просмотрщика не является достаточным основанием считать документ недействительным.
Необходимо ли сохранять отчёт после проверки на Госуслугах или в Контур.Крипто?
Для значимых документов это полезная практика. Сохраните отчёт или протокол вместе с исходным PDF и файлом подписи. Так можно подтвердить, какой документ проверялся, когда проводилась процедура и какой итог был получен.
Можно ли после проверки поставить на PDF внутренний штамп «Проверено»?
Исходный подписанный файл лучше не менять. Внутреннюю отметку храните в карточке документооборота или наносите на рабочую копию. Оригинал и протокол проверки должны оставаться отдельными неизменными объектами.
Достаточно ли положительного статуса подписи сотрудника контрагента?
Нет. Положительный технический статус подтверждает саму подпись и целостность, но полномочия представителя проверяются отдельно. Сопоставьте роль подписанта с уставными полномочиями или машиночитаемой доверенностью в зависимости от ситуации.